Terça, 15 de Setembro de 2026
19°C 39°C
Santana do Piauí, PI
Publicidade

Falha crítica no Linux deixa 800 mil servidores vulneráveis

Vulnerabilidade crítica no GNU/Linux deixa cerca de 800 mil servidores Telnet expostos e pode permitir acesso sem senha.

Por: Redação Fonte: Agência Dino
19/03/2026 às 13h00
Falha crítica no Linux deixa 800 mil servidores vulneráveis
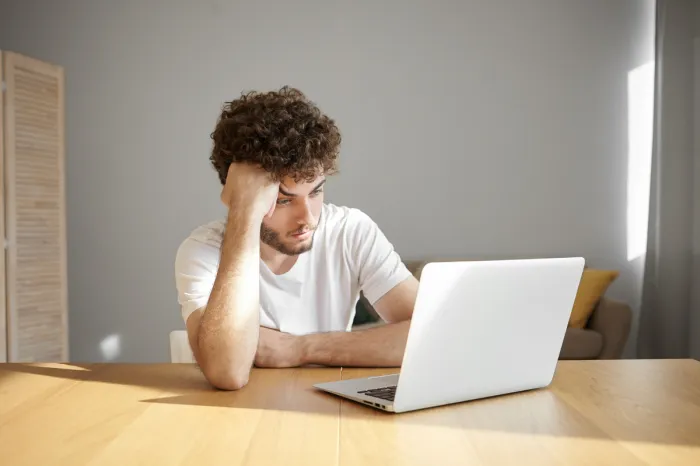
Freepik

Uma falha grave de segurança em um componente amplamente usado em sistemas Linux expôs cerca de 800 mil endereços de IP com servidores Telnet à possibilidade de acesso não autorizado, inclusive sem necessidade de senha, segundo análise da empresa de segurança Shadowserver. A notícia é do site Canaltech.

Continua após a publicidade

A vulnerabilidade, registrada como CVE-2026-24061, já possui provas de conceito de exploração disponíveis e afeta versões do pacote GNU InetUtils desde a 1.9.3, lançada em 2015, até a 2.7. Uma correção foi disponibilizada em 20 de janeiro de 2026, na versão 2.8 do software.

O componente afetado, parte do conjunto InetUtils do GNU, inclui ferramentas de rede como telnet/telnetd, ftp/ftpd, rsh/rshd, ping e traceroute, que podem permanecer ativos em servidores e dispositivos legados por mais de uma década sem atualizações. Por isso, muitos equipamentos, especialmente dispositivos da internet das coisas (IoT), ainda podem estar rodando versões desatualizadas e suscetíveis ao ataque.

Distribuição geográfica e risco contínuo

De acordo com os dados coletados pela Shadowserver, dos IPs afetados, cerca de 380 mil estão localizados na Ásia, quase 170 mil na América do Sul e mais de 100 mil na Europa.

Continua após a publicidade

O relatório alerta que ainda não é possível determinar quantos desses dispositivos já receberam a correção ou permanecem expostos, o que significa que centenas de milhares podem continuar vulneráveis neste momento.

Detalhes da exploração

Logo após a divulgação e correção da falha, a atividade ofensiva já começou a ser detectada. No dia 21 de janeiro, um dia após o lançamento da correção, foram observadas tentativas de exploração originadas de 18 endereços de IP em 60 sessões Telnet, que abusaram de uma opção da negociação Telnet conhecida como IAC (Interpret As Command) para injetar um comando que resulta em acesso shell sem autenticação.

Segundo análises preliminares, 83% desses ataques visaram o usuário root, a conta com privilégios administrativos máximos no sistema. A maior parte das tentativas de invasão parece ter sido automatizada, ainda que haja registros também de atividades manuais de invasores.

Após obter acesso, os atacantes tentaram executar malwares escritos em Python, mas esses códigos maliciosos não foram bem-sucedidos, em parte porque alguns diretórios e binários necessários não estavam presentes nos sistemas atacados.

Recomendações a administradores

A recomendação é que os administradores atualizem imediatamente o pacote InetUtils para a versão que corrige a falha. Para sistemas que não podem ser atualizados prontamente, a orientação é desabilitar o serviço telnetd vulnerável ou bloquear a porta TCP 23, tradicionalmente usada pelo protocolo Telnet, em todos os firewalls pertinentes.
* O conteúdo de cada comentário é de responsabilidade de quem realizá-lo. Nos reservamos ao direito de reprovar ou eliminar comentários em desacordo com o propósito do site ou que contenham palavras ofensivas.
500 caracteres restantes.
Comentar
Mostrar mais comentários
Divulgação BeeFood
Tecnologia Há 3 semanas

BeeFood leva soluções de gestão ao Sergipe Food Delivery

Durante a segunda edição do evento, realizada em Aracaju, a foodtech apresentou recursos para centralizar pedidos vindos de diferentes canais e aplicar inteligência artificial ao acompanhamento de avaliações. A empresa também detalhou os próximos ...

Imagem do Magnific
Tecnologia Há 3 semanas

Fim da escala 6x1 impulsiona uso de IA nas vendas

Enquanto o Congresso analisa a redução da jornada de trabalho, a Skill-Hub avalia como agentes de inteligência artificial ampliam a capacidade comercial das empresas ao operar fora do expediente, período em que parte relevante das decisões de comp...

Fonte: Idealtrack
Tecnologia Há 3 semanas

Grupo de R$ 400 mi aposta em plataforma de IA

Um dos maiores ecossistemas empresariais do país, com faturamento anual superior a R$ 400 milhões, entra na nova fronteira do marketing digital com o lançamento da IdealTrack, plataforma pioneira de AI Visibility e GEO desenvolvida para monitorar ...

Foto: TOTVS (CONARH 2026)
Tecnologia Há 3 semanas

TOTVS lança Superapp Meu RH e copiloto de IA para o setor

Novidades apresentadas no CONARH 2026 unificam a jornada do colaborador em um ecossistema único e introduzem o copiloto de IA capaz de executar tarefas complexas em formato conversacional

Tecnologia Há 3 semanas

BMW i Ventures, Bosch Ventures, Hitachi Ventures e Yamaha Motor Ventures Lideram Investimento Estratégico na Nauta, o cérebro operacional que impulsiona agentes de IA autônomos do comércio global

Uma nova rodada de financiamento estratégico dos braços de investimento de risco de líderes industriais globais. além da participação de investidores existentes, valida a abordagem da Nauta que prioriza os dados para soluções de IA na cadeia de su...

Santana do Piauí, PI
20°
Parcialmente nublado
Mín. 19° Máx. 39°
19° Sensação
1.44 km/h Vento
38% Umidade
0% (0mm) Chance chuva
05h39 Nascer do sol
17h43 Pôr do sol
Quarta
41° 21°
Quinta
41° 22°
Sexta
37° 24°
Sábado
36° 21°
Domingo
37° 22°
Publicidade
Publicidade
Publicidade
Economia
Dólar
R$ 5,14 -0,07%
Euro
R$ 5,94 -0,02%
Peso Argentino
R$ 0,00 +0,00%
Bitcoin
R$ 421,205,54 -2,11%
Ibovespa
185,500,88 pts -0.91%
Publicidade
Publicidade
Anúncio
Enquete
...
...
Publicidade